
Содержание
Защита сервера Майнкрафт от ДДоС: три слоя обороны
У любого публичного сервера три рубежа. Они не заменяют друг друга, потому что смотрят на трафик с разной высоты.
Режет объёмный мусор на уровнях L3 и L4: UDP- и SYN-флуд, амплификацию. Протокол Minecraft не читает, поэтому бот с корректным рукопожатием для неё неотличим от игрока.
Плагины вроде Sonar или LimboFilter на Velocity и BungeeCord проверяют каждого входящего. Бесплатно и гибко, но работают на вашем же железе и вашем канале.
Реверс-прокси перед сервером. Принимает удар на своей сети, разбирает протокол Minecraft и пропускает к вам только проверенные соединения.
- Сервер на 10-30 друзей. Хватит закрытого порта, whitelist и бесплатного тарифа любого фильтра.
- Боты заходят пачками. Нужен антибот, который проверяет игрока до вашего сервера, а не на нём.
- Аудитория из России и СНГ. Из трёх фильтров узлы в Москве есть только у MineGuard. Набор «антибот плюс файрвол» у него стоит 9 288 ₽ за год, московские узлы подключаются опцией.
- Игроки в США, Азии, Австралии. TCPShield: 17 точек на карте сети, из них шесть в США и четыре в Азии и Океании.
- Нужен договор с немецкой компанией и счёт с VAT. Это к NeoProtect.
Сервер ддосят или просто лагает: 7 симптомов
Для диагноза достаточно трёх окон: график трафика в панели хостинга, консоль прокси или ядра и профайлер spark (команда /spark tps). Совпала картина с одним из пунктов ниже, значит, тип атаки ясен.
1. Пинг прыгает у всех, а TPS держится на 20
Сервер считает тики ровно, но игроков дёргает и выбивает по таймауту. На графике входящего трафика стоит вертикальная стена в сотни мегабит или гигабиты. Это объёмный флуд на канал (L3/L4): пакеты забивают трубу раньше, чем доходят до Java. Лечится только на сети, у хостинга или у внешнего фильтра, чья ёмкость больше атаки.
2. Пропал весь сервер вместе с SSH и сайтом
На этом IP не отвечает ничего, даже панель управления машиной. Так выглядит блэкхол: атака оказалась больше, чем площадка готова пропускать, и провайдер временно снял маршрут до адреса, чтобы спасти соседей. Плагины здесь бессильны по определению. После такого эпизода адрес лучше сменить, он уже есть в чьём-то списке целей.
3. Онлайн за минуту упёрся в лимит слотов, а в чате тишина
В консоли поток строк о входе и отключении с интервалом в доли секунды, ники похожи на случайный набор символов или идут по одному шаблону с номером. Это бот-join: скрипт открывает сотни сессий с разных адресов и проходит рукопожатие строго по протоколу. Для сети хостинга это нормальные TCP-соединения, поэтому ловить их можно только на седьмом уровне (L7), разбирая сам протокол Minecraft.
4. TPS проседает, хотя на сервере почти никого
spark показывает загруженные потоки Netty и обработку логина, а в мир никто не заходит. Сервер тонет в рукопожатиях и пакетах авторизации, которые никто не собирается доводить до конца. В документации TCPShield такие ping- и encryption-атаки прямо названы среди того, что отсекает их L7. Если же тики падают без всплеска подключений, это уже не атака, а процессор: Minecraft упирается в одно ядро, и слабая однопоточная производительность выглядит как лаги. Прежде чем искать злоумышленника, посмотрите, на чём стоит сервер: для Minecraft скорость одного ядра важнее их числа. Ориентир по рынку: хостинг Minecraft на процессорах от 2000 баллов в однопотоке по CPUBenchmark.
5. В списке серверов ошибка вместо MOTD, а внутри играют
Кто уже в игре, проблем не замечает. В меню мультиплеера у остальных сервер висит без ответа или показывает «Can't connect to server». Это флуд запросами статуса (Server List Ping): на каждый такой пинг ядро собирает описание, иконку и счётчик онлайна. Лекарство простое: отвечать на пинг из кэша, не беспокоя сервер. TCPShield обновляет кэш MOTD каждую секунду, NeoProtect кэширует ответ на узле на считанные секунды, а у MineGuard кэширование MOTD появляется с тарифа «Стартовый».
6. Фильтр подключён, но сервер недоступен
Домен уже смотрит на защиту, в логах фильтра спокойно, а сервер недоступен. Значит, бьют напрямую по IP в обход домена. Адрес мог утечь раньше: из старой DNS-записи, мониторинга, лога плагина, скриншота в Discord. Внешний фильтр защищает только тех, кто идёт через него. Порт нужно закрыть для всех, кроме адресов фильтра, а засвеченный IP сменить.
7. Боты прошли проверку и спамят командами
Здесь проверка на входе уже была, а боты всё равно в мире: бегают по спавну, дёргают /rtp, пишут в чат одно и то же. Об этом на форумах жалуются уже несколько лет:
«Обходят рамочную капчу, переходят на основной сервер и пытаются всячески создать лаги (/rtp, /spawn and etc)».
Администратор сервера на spigotmc.ru, февраль 2024
В октябре 2025 в ветке «Защита от ботов в 2025» на том же форуме спрашивали прямо: неужели уже все боты «от капчи прохаваны»? Против этого работают смена типа проверки, блокировка VPN и сетей дата-центров по номеру автономной системы (ASN) и фильтр ников по шаблону.
Какой слой закрывает какой симптом
Сведём семь симптомов с тремя рубежами. «Частично» значит, что слой помогает, пока атака мала или пока нагрузка не упёрлась в ваше собственное железо.
| Симптом и атака | Сеть хостинга | Плагин на прокси | Внешний фильтр |
|---|---|---|---|
| 1. Пинг прыгает, TPS 20флуд канала L3/L4 | дапока ёмкость больше атаки | нет | даудар принимает сеть фильтра |
| 2. Пропал весь IPблэкхол у провайдера | нетэто и есть её реакция | нет | даесли IP сервера скрыт |
| 3. Онлайн до потолка слотовбот-join, L7 | нет | частичнопроверка на вашем железе | дапроверка до сервера |
| 4. TPS падает без игроковфлуд рукопожатиями и логинами | нет | частичнопрокси всё равно разбирает пакеты | далимиты подключений на узле |
| 5. Нет MOTD в спискефлуд запросами статуса | нет | частичнокэш внутри прокси | дакэш MOTD на узле |
| 6. Лежит при подключённом фильтреудар по прямому IP | частичногасит только объём | нет | нетпока порт открыт всему интернету |
| 7. Боты прошли проверкуботы, похожие на людей | нет | частично | частичнозависит от типов проверки и файрвола |
Отсюда видно, что плагин и внешний фильтр не соперники. Плагин хорош как бесплатный старт и как второй рубеж: Sonar, LimboFilter и похожие держат новичка в «лимбо», пока тот не докажет, что он человек. Предел у них физический. К моменту проверки пакеты бота уже прошли по вашему каналу и заняли процессор прокси, и когда в секунду приходят тысячи подключений, прокси захлёбывается раньше, чем успевает кого-то проверить. Показательная история с rubukkit: капча отбивала прежние волны, но очередная, по словам админа, пришла с миллиона адресов, и сервер лёг где-то на 800 тысячах. Пост 2017 года, а механика не изменилась.
Как внешний фильтр встаёт между игроком и сервером
Схема у всех трёх сервисов одна. Вы добавляете домен в панель фильтра и направляете его CNAME-записью на выданный адрес: у TCPShield он вида example.ipv4.tcpshield.com, у NeoProtect <id>.shield.neoprotect.ovh, у MineGuard xxxxx.ipv4.mineguard.pro. TCPShield и MineGuard дополнительно просят подтвердить владение доменом TXT-записью. Игрок набирает привычный адрес, DNS отдаёт ему узел фильтра, узел проверяет соединение и сам открывает сессию к вашему серверу.
Две настройки решают, будет ли от фильтра толк.
Реальный IP игрока. Без этой настройки сервер видит всех с адреса узла, и бан по IP банит сразу всех. Все три сервиса передают адрес по PROXY protocol v2: в Velocity это haproxy-protocol = true, в BungeeCord proxy_protocol: true, в Paper 1.19+ proxy-protocol: true в paper-global.yml. Для Spigot без поддержки протокола есть плагины. Плагин TCPShield открытый (лицензия MIT), но вместе с PROXY protocol не работает: выбирают что-то одно. MineGuardRealIP ставится на Spigot и Paper 1.8+ или на прокси BungeeCord и Velocity. NeoProtect плагин не требует вовсе, у него только PROXY protocol.
Закрытый порт. Фильтр защищает домен, но не IP. Разрешите вход на игровой порт только с адресов фильтра, остальное отбрасывайте. Списки адресов у всех трёх сервисов публичные, команда для них есть ниже, в плане на случай атаки.
Три способа привести игрока на ближайший узел
Здесь сервисы расходятся принципиально, и от этого зависит пинг.
TCPShield работает на anycast. Его адрес анонсируется сразу из многих точек, и пакет игрока попадает в ту, что ближе по маршрутам интернета. Когда точка выпадает, трафик перетекает к соседней: по статус-странице, в июле 2026 года игроков, которые шли через Токио, при сбое автоматически перевело на Сеул.
MineGuard использует GeoDNS. CNAME у домена один, но при подключённой российской маршрутизации сервис переводит его на отдельное имя фильтра, и DNS отвечает разными адресами в зависимости от того, откуда пришёл запрос. Запросы к его DNS с подсетями разных стран 26 сентября показали ровно это: для России, Беларуси и Казахстана ответ содержал десять московских адресов, для Украины, Германии, Нидерландов, США, Австралии и Гонконга один франкфуртский. Правило сервис публикует сам: Украина и «остальной мир» идут через Германию. Без опции разводки по странам нет, платный фильтр отвечает франкфуртским адресом всем, бесплатный чешским.
NeoProtect даёт выбрать регион вручную. Для каждого шилда в панели задаётся локация, и при заказе доступны два региона, EU и NA. Все игроки шилда идут через выбранный регион, где бы они ни жили. С 17 сентября на статус-странице появилась третья точка, Хельсинки, но сам NeoProtect пишет, что она пока не введена в основную эксплуатацию и обычных клиентов по умолчанию не обслуживает.
| Сервис | Россия и СНГ | Европа | Сев. Америка | Азия и Океания |
|---|---|---|---|---|
| TCPShield | нет | Амстердам, Лондон, Франкфурт; Варшава и Париж на платных тарифах; Гравлин в отдельной сети на базе Cloudflare | Лос-Анджелес, Сиэтл, Даллас, Эшберн, Нью-Йорк, Майами, Боарнуа (Канада) | Токио, Сеул, Сингапур, Сидней |
| NeoProtect | нет | Франкфурт (регион EU); Хельсинки с 17 сентября, пока не в основной эксплуатации | Эшберн (регион NA) | нет |
| MineGuard | Москва: опция на «Стартовом» и «Оптимальном», на «Профессиональном» в тарифе | Франкфурт; Чехия для бесплатного тарифа | нет | нет |
Для аудитории из России это значит следующее. У TCPShield ближайшие точки в Варшаве (только на платных тарифах), Франкфурте и Амстердаме, у NeoProtect во Франкфурте. У MineGuard узлы в Москве, и, по его собственной оценке, у московского игрока на московском сервере пинг напрямую около 1-3 мс, через фильтр в Москве 3-5 мс, а через немецкий 35-45 мс. Для выживания разница незаметна, для PvP и мини-игр заметна сразу.
Анатомия бот-волны: что делает фильтр в первые секунды
Атака ботами разворачивается по одному сценарию, и у каждого этапа своё оружие. Названия у сервисов разные, логика общая.
- 1всегдаПассивные правила
Задержка перед повторным входом, фильтр версий и клиентов, блок VPN, запрет ников по шаблону.
- 2секунды 0-2Всплеск
Подключений в секунду (CPS) больше порога. MineGuard заявляет обнаружение за 1-2 секунды, порог по умолчанию у него 5.
- 3сразу послеАктивный режим
Лимит сессий с одного IP, ограничение логинов в секунду, временный бан подозрительных адресов.
- 4пока идёт волнаПроверка
Новых игроков просят доказать, что они люди: переподключиться, решить задачу в игре или пройти веб-капчу.
- 5если боты прошлиУжесточение
Другой тип капчи, блок сетей дата-центров по ASN, блок стран, фильтр ников регулярным выражением.
- 6после атакиОтбой
Правила возвращаются к обычным, прошедших проверку какое-то время пускают без повторной.
Как это устроено у каждого из трёх.
TCPShield. L7-проверка входит в сервис, а её настройки (порог подключений в секунду, время бана, сколько секунд пускать прошедших, текст сообщения) открываются с тарифа Premium за 100 долларов в месяц. Механика в документации описана так: при превышении порога проверку получают все входящие соединения, а прошедших пропускают на этапе переподключения. С того же Premium доступны блок VPN и файрволы по ASN и странам, а IP-файрвол на 5 подсетей есть уже на Pro.
NeoProtect. Уровни чувствительности от Off до Under Attack с нарастающей проверкой. AntiVPN с тарифа Neo, чёрные и белые списки по IP, подсети, ASN и стране. В настройках шилда есть порог срабатывания, длительность митигации, задержка перед повторным входом (до 30 секунд) и блок типовых ботовых ников.
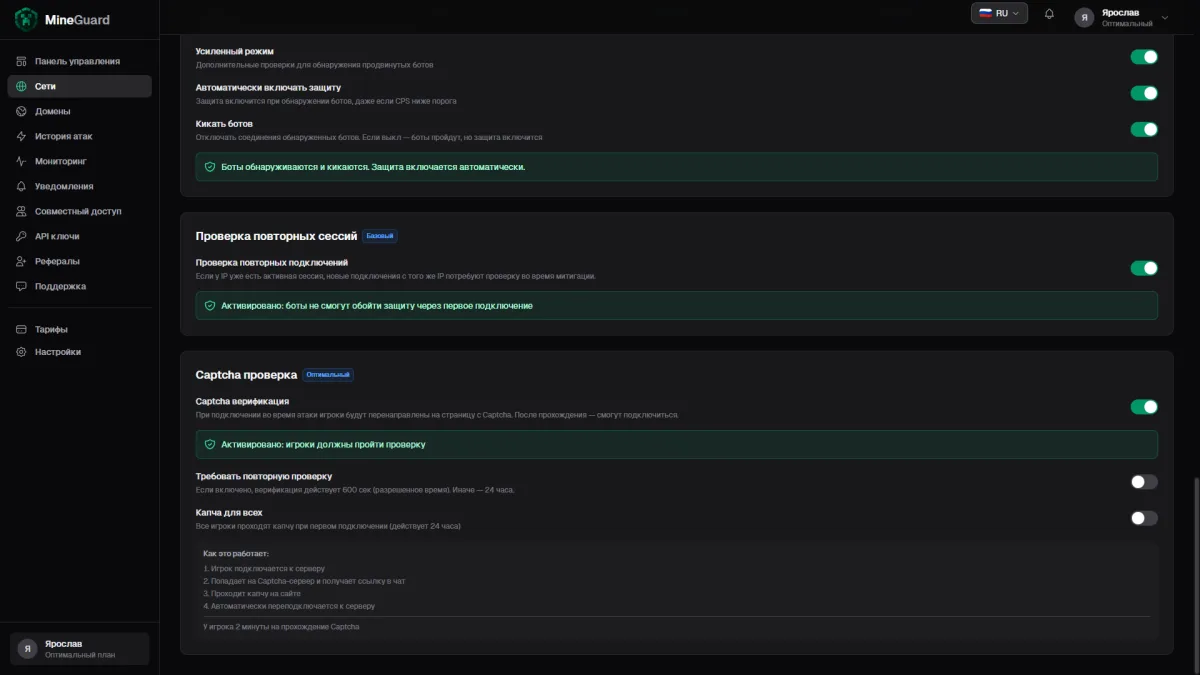
MineGuard. Защита разделена на пассивную, которая работает всегда, и активную, которая срабатывает, когда CPS переходит порог. У детектора ботов пять уровней, от «Выключено» до «Параноидного». Адаптивный щит на время крупной атаки сам включает усиленный антибот, блок VPN и проверку, а потом возвращает ваши настройки. Проверка в игре (игрок держит карту и вводит нарисованный на ней ответ) есть со «Стартового», веб-капча с «Оптимального».
Капча для сервера Майнкрафт: в игре или в браузере
Внутриигровая капча держит игрока в «лимбо» и просит решить задачу прямо в клиенте, например ввести цифры с карты. Браузер не нужен, в этом её плюс. Минус в том, что боты научились её распознавать: цитата выше как раз про рамочную капчу. Веб-капча присылает ссылку в чат, игрок проходит проверку в браузере и перезаходит. Боту это обходится дороже, ему нужен браузерный движок, а живому игроку стоит нескольких секунд.
Из трёх сервисов веб-капчу для игроков в панели и документации предлагает только MineGuard. У TCPShield слова «captcha» нет ни в документации, ни на странице тарифов: проверка идёт внутри протокола через переподключение. В API NeoProtect у параметра типа антибота предусмотрены варианты HARD_CAPTCHA и EASY_CAPTCHA, однако ни панель, ни документация их не описывают.
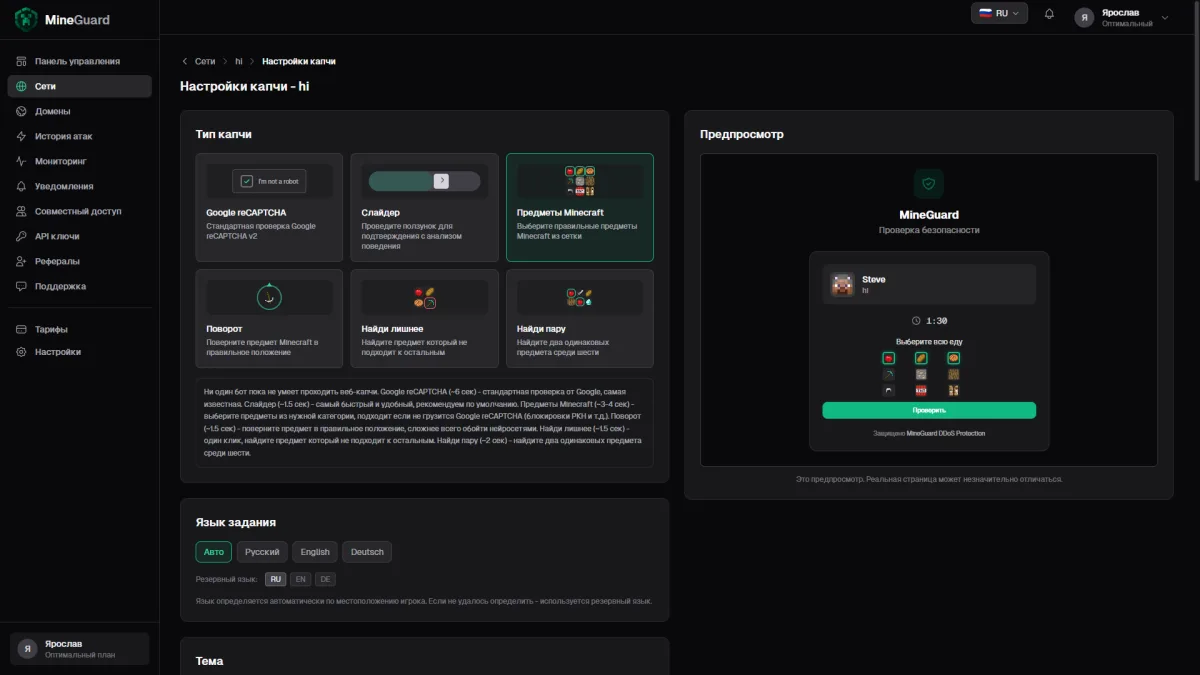
У MineGuard шесть типов проверки: Google reCAPTCHA, слайдер, предметы Minecraft, поворот, «найди лишнее» и «найди пару». Разница не косметическая. Слайдер и поворот, по оценке сервиса, проходятся примерно за 1,5 секунды, reCAPTCHA около 6. Предметы Minecraft не зависят от серверов Google, и это выручает, когда reCAPTCHA у части российских игроков не грузится. Страница проверки брендируется: логотип, фон, цвета, тексты и 21 готовая тема.
TCPShield, NeoProtect и MineGuard: сильные стороны и кому подойдут
Все три делают одну работу, но выросли из разных рынков, и это видно по сетям, тарифам и договорам.
TCPShield
- Anycast-сеть: 17 точек на карте, ёмкость L4 16 Тбит/с по FAQ.
- На сайте заявлено больше 100 000 защищённых сетей и 6 500 заказчиков, в том числе MrBeast и 2b2t.
- Бесплатный тариф: 1 ТБ трафика, 3 домена.
- Открытый плагин, API с тарифа Pro, туннели VXLAN для любых TCP- и UDP-сервисов.
- Узлов в России нет.
- Настройка антибота, блок VPN, файрвол по странам и ASN и встроенная поддержка Bedrock только с Premium за 100 долларов в месяц. На Pro Bedrock можно завести через VXLAN-туннель, если есть root на Linux-сервере.
- Веб-капчи нет.
- Интерфейс и документация на английском, оплата картой или PayPal.
NeoProtect
- На сервер ничего не ставится, достаточно PROXY protocol. Поддержаны Java-версии с 1.7.2 по 26.2, Forge тоже.
- Балансировка тремя алгоритмами и перебор до пяти бэкендов при отказе.
- Голосовые прокси для UDP, Bedrock и Geyser.
- Открытая спецификация API; компаниям из ЕС счёт по схеме reverse charge.
- Два региона на выбор (EU и NA), точек в России и Азии нет.
- SLA компании на GameShield не распространяется вовсе (§1 п. 2), поддержка оказывается по принципу best effort. Впрочем, публичного SLA на защиту игровых серверов нет и у TCPShield с MineGuard.
- По AGB (§12 п. 3) услуги, панель и вся переписка по договору идут исключительно на английском.
- Бесплатный Basic нельзя использовать для коммерческого сервера; цены открываются только зарегистрированным пользователям.
MineGuard
- Узлы в Москве для игроков из России, Беларуси и Казахстана (опция российской маршрутизации).
- Веб-капча шести типов с 21 темой оформления, плюс проверка внутри игры.
- Цены на сайте в рублях, антибот от 390 ₽ в месяц; платить можно картой «Мир», Visa, Mastercard или по СБП.
- Интерфейс и документация на русском, мастер DNS сам прописывает записи у Cloudflare, REG.RU, Beget, Namecheap и GoDaddy.
- В Америке и Азии точек нет.
- Московские узлы и главные функции на старших тарифах.
- Подробно в разделе о минусах ниже.
Сколько стоит защита от бот-атак на год
Сравнивать тарифы в лоб нельзя: сервисы нарезают функции по-разному. Поэтому ниже цена одного и того же набора: настраиваемый антибот плюс файрвол по адресам и странам. Это минимум, с которым переживают волну ботов, а не только флуд.
Годовая стоимость минимального тарифа с антиботом и файрволом: MineGuard «Стартовый» 9 288 рублей, TCPShield Pro 25 302 рубля (неполный набор), NeoProtect Neo 34 514 рублей, TCPShield Premium 101 210 рублей.
Несколько оговорок, чтобы цифры не вводили в заблуждение:
- TCPShield годовой скидки не даёт, цены у него только помесячные. NeoProtect обещал скидку при оплате больше чем на полгода, но размер не публикует.
- Сумма NeoProtect взята из последнего публичного прайса (июль 2026), сейчас цены показываются только в панели. Частным лицам из ЕС панель добавит НДС по ставке страны плательщика (в Германии 19%), а компании из других стран ЕС с VAT ID платят без НДС по схеме reverse charge.
- Московские узлы MineGuard в «Стартовый» не входят: это опция. В биллинге сервиса она стоит +40% к цене тарифа и считается от базовой цены без скидок и промокодов (в апрельском анонсе называли +30%). С ней год выходит в 12 384-13 416 ₽, это всё ещё в 2,6-2,8 раза меньше, чем у NeoProtect Neo.
- Веб-капча и Bedrock у MineGuard начинаются с «Оптимального», он стоит 30 132 ₽ в год. У TCPShield встроенный Bedrock с Premium (1 200 долларов за год), а веб-капча в описании тарифов не упоминается.
Где MineGuard уступает
У выбора в пользу московского узла есть цена, и лучше знать её до переезда.
- В Америке и Азии точек нет. Игроки из США, Бразилии или Японии пойдут через Франкфурт. Для международного проекта это весомый аргумент за TCPShield.
- GeoDNS вместо anycast. Узел выбирается по тому, откуда пришёл DNS-запрос. Игрок из Москвы с VPN или зарубежным DNS-резолвером может оказаться на франкфуртском узле с соответствующим пингом.
- Московские узлы в базовую цену не входят. На «Стартовом» и «Оптимальном» российская маршрутизация стоит +40% к базовой цене тарифа, на «Профессиональном» входит в тариф, а на бесплатном и «Базовом» недоступна. Одновременный онлайн через российские фильтры ограничен на весь аккаунт: 40 игроков для «Стартового», 200 для «Оптимального», у «Профессионального» лимита нет. Сверх лимита новые игроки идут через Германию, а уже играющие остаются на московском узле.
- Московский узел раскрывается с бэкендом в России. MineGuard прямо советует подключать российскую маршрутизацию, если бэкенд стоит в России, а для сервера в Германии или другой европейской стране называет её необязательной: трафик и так идёт через ближайший фильтр. Если аудитория в СНГ, логичнее держать в России и сам сервер, например на хостинге с площадками в Москве и Санкт-Петербурге.
- Главные функции на старших тарифах. Антибот есть с «Базового» за 390 ₽, файрвол по IP, странам и ASN со «Стартового», веб-капча и Bedrock с «Оптимального» (2 790 ₽ в месяц). Режим «пускать только разрешённые страны и сети» и ML-защита есть только на «Профессиональном» за 8 600 ₽ в месяц. У TCPShield белый список стран доступен уже на Premium.
- Бесплатный тариф без антибота. На нулевом тарифе только сетевая защита L3/L4 и помощь сообщества вместо тикетов.
- Меньше публичной обвязки. В открытой документации API три метода, полный справочник доступен после входа, тогда как TCPShield и NeoProtect публикуют открытые спецификации API.
Бот-атака на сервер Майнкрафт прямо сейчас: план на 30 минут
Если волна уже идёт, порядок действий важнее выбора сервиса.
- Минуты 0-5: поймите, что происходит. Сверьтесь с симптомами выше по графику трафика, консоли и spark. Если лежит весь IP вместе с SSH, без внешнего фильтра и нового адреса не обойтись.
- Минуты 5-10: прикройте вход. Включите проверку для всех новых подключений: у MineGuard это режим «Капча для всех» (на тарифах с капчей), у NeoProtect уровень Under Attack, у TCPShield на Premium снижение порога подключений в секунду. Если фильтра ещё нет, включите whitelist: старые игроки зайдут, новые подождут.
- Минуты 10-20: закройте порт от всех, кроме фильтра. Пример для Linux с root-доступом и списком адресов MineGuard:
# разрешить игровой порт только адресам фильтра
ipset create mc-filter hash:net -exist
for ip in $(curl -s https://mineguard.pro/api/filter-ips/txt); do
  ipset add mc-filter "$ip" -exist
done
iptables -I INPUT -p tcp --dport 25565 -j DROP
iptables -I INPUT -p tcp --dport 25565 -m set --match-set mc-filter src -j ACCEPT
Для TCPShield подставьте адрес https://tcpshield.com/v4/, а если в панели включена сеть на базе Cloudflare, добавьте в цикл и второй список https://tcpshield.com/v4-cf/. Для NeoProtect подставьте https://api.neoprotect.net/v2/public/servers/txt. Списки меняются, поэтому обновление стоит повесить на cron. Если root-доступа нет, попросите хостинг ограничить порт на своей стороне. Засвеченный IP меняйте через поддержку хостинга: NeoProtect в документации даёт тот же совет, если адрес бэкенда хоть раз был публичным.
- Минуты 20-30: подтяните правила. Блок VPN, блок ASN хостингов и дата-центров, фильтр ников по шаблону, порог CPS ниже вечернего пика. Запишите время начала, пиковые значения и ники ботов: пригодится, чтобы настроить защиту до следующей волны.
Чек-лист: защита сервера Майнкрафт от ДДоС и ботов за 10 шагов
- Сервер стоит за прокси Velocity или BungeeCord, у бэкендов открыт только внутренний порт, а пересылка данных защищена секретом (modern forwarding или BungeeGuard).
- Реальный IP сервера нигде не светится: ни в DNS, ни в мониторингах, ни в плагинах, которые выводят адрес.
- Домен смотрит на внешний фильтр через CNAME, SRV-запись добавлена, если нужен вход без порта.
- Реальные IP игроков приходят по PROXY protocol v2 либо через плагин. Проверка простая: в логах у разных игроков разные адреса.
- Игровой порт принимает соединения только с адресов фильтра, список обновляется по расписанию.
- Включены пассивные правила: задержка повторного входа, фильтр клиентов и версий, блок VPN.
- Порог CPS подобран под ваш обычный вечерний пик с запасом, а не оставлен по умолчанию.
- Капча или проверка в игре включается автоматически при атаке, без ручного вмешательства.
- Уведомления об атаках приходят туда, где вы их увидите: в Telegram, Discord или на почту.
- Мир и конфиги копируются автоматически. Атака иногда служит прикрытием для взлома, и бэкап выручит в обоих случаях.
Другие гайды по настройке сервера собраны в базе знаний.
Частые вопросы
Можно ли защитить сервер Майнкрафт от ДДоС бесплатно?
Частично. У TCPShield бесплатный тариф на 1 ТБ трафика и 3 домена с ответом поддержки за 24-48 часов. У NeoProtect бесплатный Basic разрешён только для некоммерческих серверов, коммерческому проекту нужна подписка минимум за 15 € в месяц без НДС. Бесплатный тариф MineGuard ограничен 1 ТБ и сетевой защитой L3/L4, антибот появляется на «Базовом» (390 ₽ в месяц). Бесплатные плагины вроде Sonar закрывают часть бот-атак, но от флуда канала не спасают.
Как понять, что IP сервера утёк и атака идёт в обход защиты?
Домен уже направлен на фильтр, в панели фильтра атаки не видно, а сервер при этом лежит или лагает. Проверьте, открыт ли игровой порт для всего интернета: если да, трафик идёт мимо фильтра. Закройте порт для всех адресов, кроме адресов фильтра, и смените IP, если он хоть раз был публичным.
Поможет ли Cloudflare защитить сервер Minecraft?
Обычный прокси Cloudflare (оранжевое облако) работает с веб-трафиком и порт 25565 не проксирует, поэтому для записи игрового домена его выключают. Cloudflare принимает TCP-трафик игр только в платном продукте Spectrum. У TCPShield есть отдельная сеть на базе Spectrum для Java-серверов с тарифа Pro, трафик в ней оплачивается сверху: 12 долларов за терабайт на Pro и 10 на Premium.
Почему после подключения фильтра все игроки в логах с одинаковым IP?
Сервер видит адрес узла фильтра, потому что не настроена передача реального IP. Включите PROXY protocol v2 в настройках бэкенда у фильтра и на стороне сервера (haproxy-protocol в Velocity, proxy_protocol в BungeeCord, proxy-protocol в Paper) или поставьте плагин сервиса. Включать нужно с двух сторон одновременно, иначе игроки не смогут зайти.
Работает ли защита с Bedrock и Geyser?
Работает у всех трёх, но с условиями. У TCPShield встроенная поддержка Bedrock и Geyser есть с тарифа Premium, а на Pro Bedrock можно завести через VXLAN-туннель, если у вас root-доступ к Linux-серверу. NeoProtect поддерживает Bedrock и Geyser, а стандартный порт 19132 выдаёт с тарифа Neo. У MineGuard Bedrock идёт через UDP-туннели с тарифа «Оптимальный», стандартный порт 19132 выделяется автоматически, если есть свободные слоты.
Нужна ли капча, если уже включён антибот?
Антибот отсекает основную массу волны по лимитам и поведению. Капча нужна против ботов, которые ведут себя как игроки и проходят проверки внутри протокола. Удобная схема: капча включается автоматически только на время атаки, а в спокойные часы игроки заходят без неё.
Можно ли оставить Sonar или LimboFilter вместе с внешним фильтром?
Можно, это обычная схема из двух рубежей. Внешний фильтр гасит объём и большую часть ботов, плагин на прокси добирает тех, кто прошёл. Следите за тем, чтобы проверки не дублировались для живых игроков: две капчи подряд раздражают сильнее одной.
Спасёт ли whitelist от бот-атаки?
От входа ботов в мир спасёт, от нагрузки нет: подключения всё равно доходят до сервера, и прокси тратит ресурсы на отказы. К тому же на время атаки перестают заходить новые игроки. Whitelist годится как экстренная мера на 10-20 минут, пока включается фильтр.
Откуда цифры. Всё, что касается тарифов, локаций и условий, проверено 26.09.2026 по первоисточникам: страница тарифов и документация TCPShield; страница GameShield, документация, SLA и AGB NeoProtect в редакциях от 31.07.2026 и 14.07.2026; тарифы, документация и оферта MineGuard. Рубли пересчитаны по официальному курсу ЦБ РФ на эту дату. Условия сервисов меняются, перед оплатой сверяйтесь с их сайтами.